Britų hakeris, pavogęs 11 mln. dolerių pasinaudojęs SMS sukčiavimo schema, JAV nuteistas šešeriems metams kalėjimo

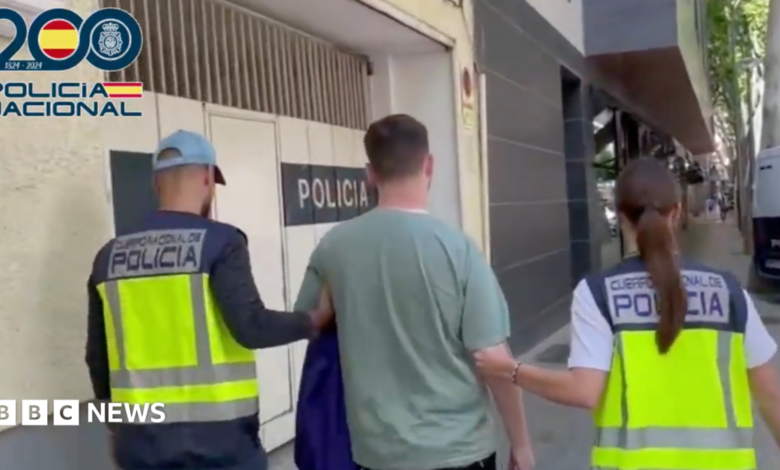
Britų hakeris nuteistas kalėti šešerius metus JAV federaliniame kalėjime už sąmokslą įsilaužti į mažiausiai dvylika įmonių, pasinaudojant SMS žinučių sukčiavimu, ir pavogti daugiau nei 11,6 mln. dolerių (8,8 mln. svarų sterlingų) vertės kriptovaliutos iš atskirų aukų.
24-metis Tyleris Buchananas iš Dundee įsilaužimus pradėjo dar paauglystėje ir priklausė jaunų įsilaužėlių kolektyvui „Scattered Spider“, kuris kaltinamas serija didelio atgarsio sulaukusių kibernetinių nusikaltimų.
JAV prokurorai teigė, kad vagystės turėjo „sunkių, gyvenimą pakeičiančių pasekmių“ aukoms ir parodė didėjančią grėsmę, kurią kelia internetinių nusikaltimų grupuotės.
Šis nuosprendis užbaigia kelerius metus trukusį tarptautinį tyrimą, kuriame dalyvavo Jungtinės Karalystės, JAV, Ispanijos ir Kanados valdžios institucijos.
Buchananas prisipažino dalyvavęs įsilaužimų kampanijoje, kuri prasidėjo 2021 m., kai jam buvo 19 metų.
Dirbdamas iš tėvų namų, jis kartu su kitais anglakalbiais hakeriais JAV ir Jungtinėje Karalystėje taikėsi į didžiųjų technologijų ir telekomunikacijų įmonių darbuotojus.
Pasak JAV prokurorų, per mažiau nei dvejus metus jie uždirbo 8 mln. dolerių.
Buchananas ir jo hakerų gauja išsiuntė šimtus SMS žinučių į didelių technologijų ar telekomunikacijų įmonių darbuotojų mobiliuosius telefonus.
Šios sukčiavimo SMS žinutės turėjo nuorodas į suklastotas svetaines, kurios buvo sukurtos taip, kad atrodytų kaip teisėtos aukų įmonių svetainės.
Grupė naudojo tokias žinutes kaip „Sveiki, jūsų paskyros galiojimas baigsis – turite nedelsiant prisijungti prie savo darbo paskyros čia, kitaip prarasite prieigą prie darbo programų“.
Tada šios svetainės viliojo gavėjus atskleisti konfidencialią informaciją, įskaitant asmens tapatybę patvirtinančius duomenis (PII), taip pat paskyrų vartotojų vardus ir slaptažodžius.
Berniukai ir jaunuoliai tai darė pramoniniu mastu: Buchananas sukūrė „Telegram“ botą, kuris rinko visų aukų prisijungimo duomenis, kai apgauti darbuotojai nesuvokdami atidavė savo prisijungimo duomenis.
Kai kurių nukentėjusių įmonių atveju vėliau pavogta informacija apėmė konfidencialią darbo informaciją, intelektinę nuosavybę, taip pat prisijungimo duomenis, vardus, el. pašto adresus ir telefono numerius.
Vėliau grupė pasinaudojo pavogta informacija ir SIM kortelių keitimo metodais, kad apgaudytų kriptovaliutų investuotojus Jungtinėse Valstijose.
Prokurorai teigė, kad didžiausio pavienio vagystės atvejo metu viena auka 2022 m. gruodžio mėn. prarado 1,67 mln. JAV dolerių.
Iš viso valdžios institucijos apskaičiavo, kad Buchananas ir jo bendrininkai iš aukų pavogė daugiau nei 11,6 mln. dolerių.
Buchananas taip pat tapo kibernetinių nusikaltėlių auka.
2023 m. pradžioje jo tapatybė internete ir namų adresas buvo paviešinti konkurentų hakerų, siekusių gauti prieigą prie jo kriptovaliutos.
Kibernetinio saugumo tyrėjai ir žurnalistai pranešė, kad jis buvo užpultas savo namuose ir gąsdinamas degikliu.
„TylerB ir jo grupė buvo labai išmanūs ir organizuoti, tačiau smurtas, kurį patyrė jis ir kiti, buvo nerimą keliantis ženklas, rodantis, kokia kryptimi eina šios jaunų hakerų internetinės bendruomenės“, – sako kibernetinio saugumo tyrėja Allison Nixon iš „Unit221B“.
Vėliau Buchanan, kaip pranešama, pabėgo į Kanadą, siekdamas išvengti tolesnių grasinimų, o vėliau grįžo namo.
2023 m. balandžio mėn. Škotijos policijos pareigūnai, gavę FTB prašymą, atliko kratą Buchanano miegamajame.
Tyrėjai rado įrenginį, kuriame buvo įrašyti įsilaužimo aukų vardai ir adresai, taip pat kriptovaliutų sėklų frazės ir bent vienos aukos paskyros prisijungimo duomenys.
Kitą mėnesį Buchananas vėl išvyko iš Jungtinės Karalystės.
Jis buvo suimtas 2024 m. gegužės 31 d. Palmos de Maljorkos oro uoste Ispanijoje, bandydamas įsėsti į privatų skrydį į Neapolį.
Po ekstradicijos į Jungtines Valstijas jis liko suimtas, kol šią savaitę buvo paskelbtas nuosprendis.
2023 m. lapkričio mėn. pateiktame kaltinime Buchananas buvo įvardytas kartu su keturiais amerikiečiais vyrais ir berniukais, kurių amžius svyravo nuo paauglių iki dvidešimtmečių, dėl įtariamų veikų, susijusių su liūdnai pagarsėjusiu kibernetinių nusikaltėlių kolektyvu „Scattered Spider“.
Jie taip pat visi prisipažino kalti ir dabar atlieka bausmę kalėjime.
Liepos mėnesį Jungtinėje Karalystėje už įvairius kibernetinius išpuolius, įskaitant paralyžiuojantį išpuolį prieš „Transport for London“, kuris padarė 39 mln. svarų sterlingų žalą, buvo įkalinti dar du „Scattered Spider“ grupės nariai.
Britų hakeris nuteistas šešeriems metams kalėti JAV federaliniame kalėjime už sąmokslą įsilaužti į mažiausiai dvylika įmonių naudojant SMS žinučių sukčiavimą ir už kriptovaliutos vagystę iš atskirų aukų, kurios vertė viršijo 11,6 mln. dolerių (8,8 mln. svarų sterlingų).
24-metis Tyleris Buchananas iš Dundee įsilaužimus pradėjo dar paauglystėje ir priklausė jaunų įsilaužėlių kolektyvui „Scattered Spider“, kuris kaltinamas serija didelio atgarsio sukėlusių kibernetinių nusikaltimų.
JAV prokurorai teigė, kad vagystės turėjo „sunkių, gyvenimą pakeičiančių pasekmių“ aukoms ir parodė didėjančią grėsmę, kurią kelia internetinių nusikaltimų grupuotės.
Šis nuosprendis užbaigia kelerius metus trukusį tarptautinį tyrimą, kuriame dalyvavo Jungtinės Karalystės, JAV, Ispanijos ir Kanados valdžios institucijos.
Buchananas prisipažino dalyvavęs įsilaužimų kampanijoje, kuri prasidėjo 2021 m., kai jam buvo 19 metų.
Dirbdamas iš savo tėvų namų, jis kartu su kitais anglakalbiais hakeriais JAV ir Jungtinėje Karalystėje taikėsi į didžiųjų technologijų ir telekomunikacijų įmonių darbuotojus.
Pasak JAV prokurorų, per mažiau nei dvejus metus jie uždirbo 8 mln. dolerių.
Buchananas ir jo hakerų gauja išsiuntė šimtus SMS žinučių į didelių technologijų ar telekomunikacijų įmonių darbuotojų mobiliuosius telefonus.
Šios sukčiavimo SMS žinutės turėjo nuorodas į suklastotas svetaines, kurios buvo sukurtos taip, kad atrodytų kaip teisėtos aukų įmonių svetainės.
Grupė naudojo tokias žinutes kaip „Sveiki, jūsų paskyros galiojimas baigsis – turite nedelsiant prisijungti prie savo darbo paskyros čia, kitaip prarasite prieigą prie darbo programų“.
Tada šios svetainės viliojo gavėjus atskleisti konfidencialią informaciją, įskaitant asmens tapatybę patvirtinančius duomenis (PII), taip pat paskyrų vartotojų vardus ir slaptažodžius.
Berniukai ir jaunuoliai tai darė pramoniniu mastu: Buchananas sukūrė „Telegram“ botą, kuris rinko visų aukų prisijungimo duomenis, kai apgauti darbuotojai nesuvokdami to patys pateikdavo savo prisijungimo duomenis.
Kai kurių nukentėjusių įmonių atveju vėliau pavogta informacija apėmė konfidencialią darbo informaciją, intelektinę nuosavybę, taip pat prisijungimo duomenis, vardus, el. pašto adresus ir telefono numerius.
Vėliau grupė pasinaudojo pavogta informacija ir SIM kortelių keitimo metodais, kad pasiektų kriptovaliutų investuotojus Jungtinėse Valstijose.
Prokurorai teigė, kad didžiausio pavienio vagystės atvejo metu viena auka 2022 m. gruodžio mėn. prarado 1,67 mln. JAV dolerių.
Iš viso valdžios institucijos apskaičiavo, kad Buchananas ir jo bendrininkai iš aukų pavogė daugiau nei 11,6 mln. dolerių.
Buchananas taip pat tapo kibernetinių nusikaltėlių auka.
2023 m. pradžioje jo tapatybė internete ir namų adresas buvo paviešinti konkurentų hakerų, siekusių prieigos prie jo kriptovaliutos.
Kibernetinio saugumo tyrėjai ir žurnalistai pranešė, kad jis buvo užpultas savo namuose ir gąsdinamas degikliu.
„TylerB ir jo grupė buvo labai išmanūs ir organizuoti, tačiau smurtas, kurį patyrė jis ir kiti, buvo nerimą keliantis ženklas, rodantis, kokia kryptimi vystosi šios jaunų hakerų internetinės bendruomenės“, – sako kibernetinio saugumo tyrėja Allison Nixon iš „Unit221B“.
Vėliau Buchananas, siekdamas išvengti tolesnių grasinimų, esą pabėgo į Kanadą, o vėliau grįžo namo.
2023 m. balandžio mėn. Škotijos policijos pareigūnai, gavę FTB prašymą, atliko kratą Buchanano miegamajame.
Tyrėjai rado įrenginį, kuriame buvo saugomi hakerių aukų vardai ir adresai, taip pat kriptovaliutų sėklų frazės ir bent vienos aukos paskyros prisijungimo duomenys.
Kitą mėnesį Buchananas vėl išvyko iš Jungtinės Karalystės.
Jis buvo suimtas 2024 m. gegužės 31 d. Palmos de Maljorkos oro uoste Ispanijoje, bandydamas įsėsti į privatų skrydį į Neapolį.
Po ekstradicijos į Jungtines Valstijas jis liko suimtas, kol šią savaitę buvo paskelbtas nuosprendis.
2023 m. lapkričio mėn. pateiktame kaltinime Buchananas buvo įvardytas kartu su keturiais amerikiečiais vyrais ir berniukais, kurių amžius svyruoja nuo paauglių iki dvidešimtmečių, dėl įtariamų veikų, susijusių su liūdnai pagarsėjusiu kibernetinių nusikaltėlių kolektyvu „Scattered Spider“.
Jie visi taip pat prisipažino kalti ir dabar atlieka bausmę kalėjime.
Liepos mėnesį Jungtinėje Karalystėje buvo įkalinti dar du „Scattered Spider“ grupės nariai už įvairius kibernetinius išpuolius, įskaitant paralyžiuojantį išpuolį prieš „Transport for London“, kuris padarė 39 mln. svarų sterlingų žalą.