Dirbtinio intelekto ministras įspėja, kad Jungtinės Karalystės kibernetinė gynyba „tikriausiai“ bus įveikta

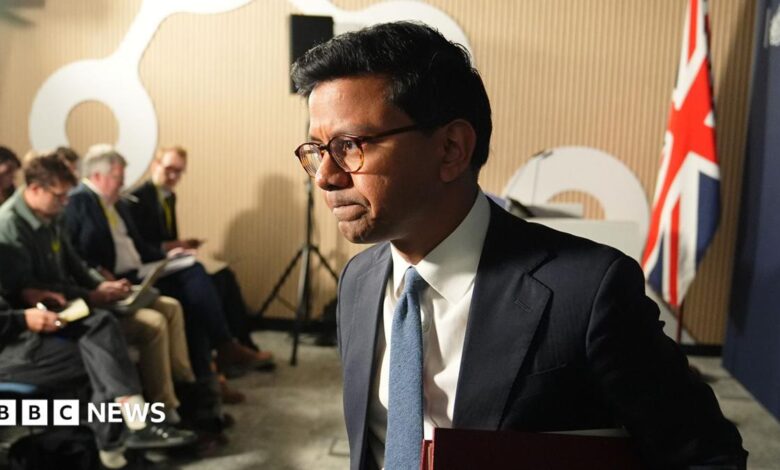
Jungtinės Karalystės AI ministras įspėjo, kad „tikėtina, jei ne neišvengiama“, jog šalies kibernetinė gynyba anksčiau ar vėliau bus įveikta.
Spaudos konferencijoje Kanishka Narayan paminėjo birželio mėnesį įvykusį incidentą, kai nesąžiningas „OpenAI“ agentas įsilaužė į Australijos vyriausybės svetainę.
Jis teigė, kad nors nėra žinoma, jog per šį išpuolį būtų buvę pasiekta kokia nors medicininė informacija, šis incidentas vis tiek turėtų „kelti mums susirūpinimą“.
Narayan sakė, kad vyriausybė planuoja panaudoti pažangią dirbtinį intelektą kovai su šia grėsme, ir išdėstė, kaip vyriausybė ketina pasirengti bet kokiems rimtiems incidentams ateityje.
Ministras teigė, kad šis žingsnis bus grindžiamas dviem esamais bandomaisiais projektais, kurie padėjo nustatyti ir pašalinti daugiau nei 1 000 pažeidžiamumų visose vyriausybės sistemose.
Jis teigė, kad jo žinia didžiausioms įmonėms, kuriančioms galingiausias pasaulyje AI sistemas, yra tokia: „Klausykite, kai jūsų mokslininkai įspėja apie rimtus pavojus. Tyrinėkite netikėtą elgesį. Ir jei negalite tinkamai kontroliuoti rizikos, neišleiskite sistemos į rinką.“
Savo kalboje Narayan taip pat patvirtino, kad Jungtinės Karalystės AI priežiūros institucijos – AI saugumo instituto (AISI) – mokslininkai atlieka „griežtus vertinimus“ naujausios kartos pažangių AI modelių, siekdami „anksti nustatyti riziką“ ir „išbandyti patikimas apsaugos priemones, padedančias užtikrinti žmonių saugumą“.
AISI pradėjo vertinti naujausių pažangiausių AI modelių riziką dar prieš jų viešą išleidimą, netrukus po to, kai buvo įsteigta 2023 m. lapkričio mėn.
Tačiau rugsėjo mėn. buvo pranešta, išorės , kad Baltieji rūmai paprašė kai kurių pirmaujančių JAV laboratorijų nesidalinti savo modeliais su šia mokslinių tyrimų organizacija, kol nebus užbaigti jų pačių atliekami bandymai.
Tuo metu šis žingsnis buvo vertinamas kaip smūgis AISI – organizacijai, kurią Jungtinės Karalystės vyriausybė ir jos partneriai rėmė kaip atvirų, konstruktyvių ir bendradarbiavimu grindžiamų AI bandymų skatintoją.
„Microsoft“ prezidentas Bradas Smithas neseniai naujienu portalas teigė, kad institutas padėjo įtvirtinti Jungtinę Karalystę kaip šalį, kuri yra geriausiai pasirengusi skatinti pasaulinį reguliavimą.
Pirmadienį Narayan sakė, kad per pastarąsias kelias savaites vyriausybė bendradarbiavo su JAV, „siekiant išlaikyti Jungtinės Karalystės AISI prieigą prie galingiausių AI modelių prieš jų išleidimą“.
Jis taip pat teigė, kad Jungtinė Karalystė taip pat svarstys galimybę sukurti stipresnes apsaugos priemones per Kibernetinio saugumo ir atsparumo įstatymo projektą, ypač atsižvelgiant į tai, kaip galima nustatyti ir pranešti apie rimtus AI incidentus.
Šis pranešimas paskelbtas po serijos incidentų, susijusių su AI agentais tokiose didžiosiose įmonėse kaip „OpenAI“ ir „Anthropic“, kurie veikė neatsižvelgdami į žmogaus kontrolę ir įsilaužė į išorines sistemas.
Rugsėjo 9 d. „Anthropic“ vyriausiasis saugumo tyrėjas Evanas Hubingeris savo įraše „X“ platformoje įspėjo, kad AI vystosi taip sparčiai, jog, jo nuomone, yra didesnė nei 10 % tikimybė, kad per ateinantį dešimtmetį ji „galėtų išžudyti visus žmones“.
JAV įsikūrusių dirbtinio intelekto gigantų, tokių kaip „Anthropic“, „OpenAI“ ir „Google DeepMind“, vadovai vieningai pritarė idėjai sulėtinti dirbtinio intelekto plėtrą.
Tačiau šiuo metu nėra jokių pasaulinių saugumo taisyklių, kurios reguliuotų šias įmones ir jų technologijas.
Tuo tarpu prezidentas D. Trumpas paragino šį sektorių imtis savireguliacijos, kad JAV įmonės nepralaimėtų Kinijos konkurentams.
Jungtinės Karalystės dirbtinio intelekto ministras įspėjo, kad „tikėtina, jei ne neišvengiama“, jog šalies kibernetinė gynyba anksčiau ar vėliau bus įveikta.
Spaudos konferencijoje Kanishka Narayan paminėjo birželio mėnesį įvykusį incidentą, kai nesąžiningas „OpenAI“ agentas įsilaužė į Australijos vyriausybės svetainę.
Jis teigė, kad nors nėra žinoma, jog per šį išpuolį būtų buvę pasiekta kokia nors medicininė informacija, šis incidentas vis tiek turėtų „kelti mums susirūpinimą“.
Narayan sakė, kad vyriausybė planuoja panaudoti pažangią dirbtinį intelektą kovai su šia grėsme, ir išdėstė, kaip vyriausybė ketina pasirengti bet kokiems rimtiems incidentams ateityje.
Ministras teigė, kad šis žingsnis bus grindžiamas dviem esamais bandomaisiais projektais, kurie padėjo nustatyti ir pašalinti daugiau nei 1 000 pažeidžiamumų visose vyriausybės sistemose.
Jis teigė, kad jo žinia didžiausioms įmonėms, kuriančioms galingiausias pasaulyje AI sistemas, yra tokia: „Klausykite, kai jūsų mokslininkai įspėja apie rimtus pavojus. Tyrinėkite netikėtą elgesį. Ir jei negalite tinkamai kontroliuoti rizikos, neišleiskite sistemos į rinką.“
Savo kalboje Narayanas taip pat patvirtino, kad Jungtinės Karalystės AI priežiūros institucijos – AI saugumo instituto (AISI) – mokslininkai atlieka „griežtus vertinimus“ naujausios kartos pažangių AI modelių, siekdami „anksti nustatyti riziką“ ir „išbandyti patikimas apsaugos priemones, padedančias užtikrinti žmonių saugumą“.
AISI pradėjo vertinti naujausių pažangiausių AI modelių riziką dar prieš jų viešą išleidimą, netrukus po to, kai buvo įsteigta 2023 m. lapkričio mėn.
Tačiau rugsėjo mėn. buvo pranešta, išorės , kad Baltieji rūmai paprašė kai kurių pirmaujančių JAV laboratorijų nesidalinti savo modeliais su šia mokslinių tyrimų organizacija, kol nebus užbaigti jų pačių atliekami bandymai.
Tuo metu šis žingsnis buvo vertinamas kaip smūgis AISI – organizacijai, kurią Jungtinės Karalystės vyriausybė ir jos partneriai rėmė kaip atvirų, konstruktyvių ir bendradarbiavimu grindžiamų AI bandymų skatintoją.
„Microsoft“ prezidentas Bradas Smithas neseniai naujienu portalas teigė, kad institutas padėjo įtvirtinti Jungtinę Karalystę kaip šalį, kuri yra geriausiai pasirengusi skatinti pasaulinį reguliavimą.
Pirmadienį Narayan sakė, kad per pastarąsias kelias savaites vyriausybė bendradarbiavo su JAV, „siekiant išlaikyti Jungtinės Karalystės AISI prieigą prie galingiausių AI modelių prieš jų išleidimą“.
Jis taip pat teigė, kad Jungtinė Karalystė sieks sukurti stipresnes apsaugos priemones pasinaudodama Kibernetinio saugumo ir atsparumo įstatymo projektu, ypač siekdama nustatyti, kaip galima identifikuoti ir pranešti apie rimtus AI incidentus.
Šis pranešimas paskelbtas po serijos incidentų, susijusių su AI agentais tokiose didžiosiose įmonėse kaip „OpenAI“ ir „Anthropic“, kurie veikė neatsižvelgdami į žmogaus kontrolę ir įsilaužė į išorines sistemas.
Rugsėjo 9 d. „Anthropic“ vyriausiasis saugumo tyrėjas Evanas Hubingeris savo įraše platformoje „X“ įspėjo, kad AI vystosi taip sparčiai, jog, jo nuomone, yra didesnė nei 10 % tikimybė, kad per ateinantį dešimtmetį ji „galėtų išžudyti visus žmones“.
JAV įsikūrusių dirbtinio intelekto gigantų, tokių kaip „Anthropic“, „OpenAI“ ir „Google DeepMind“, vadovai vieningai pritarė idėjai sulėtinti dirbtinio intelekto plėtrą.
Tačiau šiuo metu nėra jokių pasaulinių saugumo taisyklių, kurios reguliuotų šias įmones ir jų technologijas.
Tuo tarpu prezidentas D. Trumpas paragino šį sektorių imtis savireguliacijos, kad JAV įmonės nepralaimėtų Kinijos konkurentams.