Jei hakeriai gali perimti kontrolę virš prekybos centro šaldiklio, kiek pažeidžiama yra kita technika?

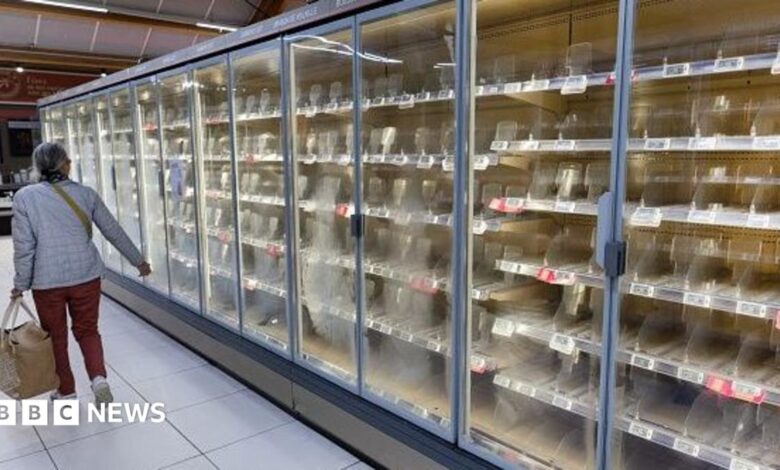
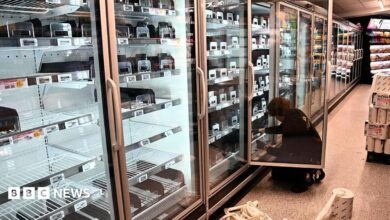
Supermarketai visoje Europoje nukentėjo nuo įtariamo kibernetinio išpuolio , kuris paveikė jų šaldytuvus ir šaldiklius bei sukėlė susirūpinimą dėl prie interneto prijungtos įrangos pažeidžiamumo – nuo pramoninių mašinų iki paprastų buitinių prietaisų.
Prie interneto prijungti išmanieji prietaisai gali būti šaldytuvai, centrinis šildymas ir net skalbimo mašinos.
Ir nors dėl to juos lengviau valdyti nuotoliniu būdu, teoriškai bet kuris prietaisas, prisijungęs prie interneto, gali tapti piktavalių veikėjų išnaudojimo taikiniu.
Tačiau tai nereiškia, kad įsilaužėliai gali lengvai perimti jų kontrolę, o didieji prekių ženklai paprastai deda dideles pastangas, siekdami užtikrinti savo technologijų saugumą.
Kai kuriuose prietaisuose pažeidžiamumų buvo aptikta ir anksčiau. 2015 m. tyrėjai pademonstravo, kaip „Samsung“ išmaniojo šaldytuvo pažeidžiamumas leistų jiems perimti interneto srautą.
Tačiau nėra įrodymų, kad buitiniai prietaisai būtų tapę lapkričio mėnesį prieš prekybos centrus nukreiptų kibernetinių atakų taikiniu.
Ciaran Martin, buvęs Jungtinės Karalystės Nacionalinio kibernetinio saugumo centro (NCSC) vykdomasis direktorius, teigia, kad gamintojai turi dėti daugiau pastangų, kad užtikrintų prijungtų prietaisų saugumą.
„Visų pirma turime reikalauti iš didžiųjų technologijų bendrovių daug daugiau, kad jos mums suteiktų saugesnius įrenginius ir produktus“, – sakė jis.
Jis patarė vartotojams nuolat atnaujinti įrenginius ir, kai tik įmanoma, įjungti daugiafaktorių autentifikavimą.
„Žinau, kad tai varginantis dalykas, bet tai užtrunka tik kelias sekundes“, – sakė jis.
Nuo 2024 m. balandžio mėn. Jungtinės Karalystės įstatymai reikalauja, kad tam tikrų vartotojams skirtų išmaniųjų prietaisų gamintojai laikytųsi minimalių kibernetinio saugumo standartų, įskaitant reikalavimus dėl slaptažodžių ir saugumo atnaujinimų.
NCSC teigė, kad bendradarbiauja su tarptautiniais partneriais ir pramonės atstovais, siekdama išsiaiškinti prekybos centrų incidentų aplinkybes, tačiau jai nežinoma apie jokį poveikį Jungtinei Karalystei.
Tačiau „UK Cyber Defence“ tyrėjai nustatė daugiau nei 800 su britų mažmenininkais susijusių šaldymo ir pastatų valdymo sąsajų, prie kurių galima prisijungti per viešąjį internetą.
Tai nebūtinai reiškia, kad jas galima nulaužti, tačiau dėl to jos gali tapti pažeidžiamos užpuolėjams, kurie pasinaudoja silpnais slaptažodžiais ar programinės įrangos pažeidžiamumais.
Vyriausybė, reaguodama į ankstesnius išpuolius prieš prekybos centrus, jau surengė derybas su aukšto rango maisto prekybos įmonių atstovais dėl kibernetinio atsparumo.
Britų mažmeninės prekybos konsorciumo (British Retail Consortium) vykdomoji direktorė Helen Dickinson teigė, kad kibernetiniai incidentai yra didžiausias mažmenininkų rūpestis, todėl įmonės bendradarbiauja su Nacionaliniu kibernetinio saugumo centru (NCSC), dalijasi informacija ir stiprina savo apsaugą.
Tai nebūtų pirmas kartas, kai įsilaužimai kelia susirūpinimą dėl poveikio maisto tiekimui.
Kai 2025 m. gegužę Jungtinės Karalystės prekybos tinklai „M&S“ ir „Co-op“ tapo išpirkos reikalaujančių hakerų taikiniu, mažmenininkams buvo sunku papildyti kai kurias parduotuvių lentynas šviežiais produktais.
Per kelias dienas po atakos klientai visoje Jungtinėje Karalystėje skundėsi dėl tuščių lentynų.
Kibernetinio saugumo įmonės „SentinelOne“ tyrėjas Tomas Hegelis teigė, kad mažmenininkai privalo aiškiau apibrėžti atsakomybę.
„Klausimas, į kurį mažmenininkai turi atsakyti, yra ne tik kas remontuoja įrangą, bet ir kas yra atsakingas už jos saugumą“, – sakė jis.
Jis teigė, kad interneto ryšys gali padaryti kasdienę technologiją patogesnę, tačiau saugumas turi neatsilikti.
„Kai įsilaužėlis gali valdyti šiuos valdymo elementus, tokios teisėtos funkcijos kaip atitirpinimas tampa priemonėmis, skirtomis veiklai sutrikdyti“, – sakė jis.
„Nustatymų pakeitimas gali sunaikinti fizinį atsargų kiekį, o ne tik sutrikdyti kompiuterinės sistemos veikimą.“
Už namų ribų su internetu susietos technologijos naudojamos pramoninėms mašinoms ir transporto priemonėms nuotoliniu būdu valdyti.
Kibernetinio saugumo ekspertas Ken Munro atkreipė dėmesį į 2015 m. demonstravimą, kurio metu tyrėjai nuotoliniu būdu įsilaužė į „Jeep“ automobilį per jo su internetu susietą pramogų sistemą, o tai paskatino transporto priemonių saugumo patobulinimus.
„Laimei, automobilių pramonė tai suprato ir išsprendė problemą“, – sakė jis.
Mobilieji ryšiai taip pat plačiai naudojami elektrinėse ir vandens tinkluose esančiai įrangai stebėti, leidžiant inžinieriams nuotoliniu būdu valdyti sistemas.
Munro teigė, kad Jungtinės Karalystės komunalinių paslaugų įmonės paprastai gerai užtikrina šių ryšių saugumą, tačiau standartai visame pasaulyje skiriasi.
Didžiausią susirūpinimą jam kėlė mažesnės, menkai finansuojamos komunalinių paslaugų įmonės, kurios vis dar gali naudoti senesnę, pažeidžiamą įrangą.
Be tinkamų apsaugos priemonių „bet kuri gamykla ar įranga“, prijungta prie interneto – nuo automobilių gamintojų iki elektros ar transporto infrastruktūros – gali susidurti su panašiais pavojais, teigė „Zscaler“ kibernetinio saugumo ekspertas Olivier Daloy.
Supermarketai visoje Europoje nukentėjo nuo įtariamo kibernetinio išpuolio , kuris paveikė jų šaldytuvus ir šaldiklius bei sukėlė susirūpinimą dėl prie interneto prijungtos įrangos pažeidžiamumo – nuo pramoninių mašinų iki paprastų buitinių prietaisų.
Prie interneto prijungti išmanieji prietaisai gali būti šaldytuvai, centrinis šildymas ir net skalbimo mašinos.
Ir nors dėl to juos lengviau valdyti nuotoliniu būdu, teoriškai bet kuris prietaisas, prisijungęs prie interneto, gali tapti piktavalių veikėjų išnaudojimo taikiniu.
Tačiau tai nereiškia, kad įsilaužėliai gali lengvai perimti jų kontrolę, o didieji prekių ženklai paprastai deda dideles pastangas, siekdami užtikrinti savo technologijų saugumą.
Kai kuriuose prietaisuose pažeidžiamumų buvo aptikta ir anksčiau. 2015 m. tyrėjai pademonstravo, kaip „Samsung“ išmaniojo šaldytuvo pažeidžiamumas leistų jiems perimti interneto srautą.
Tačiau nėra įrodymų, kad buitiniai prietaisai būtų tapę lapkričio mėnesį prieš prekybos centrus nukreiptų kibernetinių atakų taikiniu.
Ciaran Martin, buvęs Jungtinės Karalystės Nacionalinio kibernetinio saugumo centro (NCSC) generalinis direktorius, teigia, kad gamintojai turi dėti daugiau pastangų, kad užtikrintų prijungtų prietaisų saugumą.
„Visų pirma turime reikalauti iš didžiųjų technologijų bendrovių daug daugiau, kad jos mums suteiktų saugesnius įrenginius ir produktus“, – sakė jis.
Jis patarė vartotojams nuolat atnaujinti įrenginius ir, kai tik įmanoma, įjungti daugiafaktorių autentifikavimą.
„Žinau, kad tai varginantis dalykas, bet tai užtrunka tik kelias sekundes“, – sakė jis.
Nuo 2024 m. balandžio mėn. Jungtinės Karalystės įstatymai reikalauja, kad tam tikrų vartotojams skirtų išmaniųjų prietaisų gamintojai laikytųsi minimalių kibernetinio saugumo standartų, įskaitant reikalavimus dėl slaptažodžių ir saugumo atnaujinimų.
NCSC teigė, kad bendradarbiauja su tarptautiniais partneriais ir pramonės atstovais, siekdama išsiaiškinti šiuos incidentus prekybos centruose, tačiau jai nežinoma apie jokį poveikį Jungtinei Karalystei.
Tačiau „UK Cyber Defence“ tyrėjai nustatė daugiau nei 800 su britų mažmenininkais susijusių šaldymo ir pastatų valdymo sąsajų, prie kurių galima prisijungti per viešąjį internetą.
Tai nebūtinai reiškia, kad jas galima nulaužti, tačiau dėl to jos gali tapti pažeidžiamos užpuolėjams, kurie pasinaudoja silpnais slaptažodžiais ar programinės įrangos pažeidžiamumais.
Vyriausybė, reaguodama į ankstesnius išpuolius prieš prekybos centrus, jau surengė derybas su didžiausių maisto prekybos tinklų vadovais dėl kibernetinio atsparumo.
Britų mažmeninės prekybos konsorciumo (British Retail Consortium) vykdomoji direktorė Helen Dickinson teigė, kad kibernetiniai incidentai yra didžiausias mažmenininkų rūpestis, todėl įmonės bendradarbiauja su Nacionaliniu kibernetinio saugumo centru (NCSC), dalijasi informacija ir stiprina savo apsaugą.
Tai nebūtų pirmas kartas, kai įsilaužimai kelia susirūpinimą dėl poveikio maisto tiekimui.
Kai 2025 m. gegužę Jungtinės Karalystės prekybos tinklai „M&S“ ir „Co-op“ tapo išpirkos reikalaujančių hakerų taikiniu, mažmenininkams buvo sunku papildyti kai kurias parduotuvių lentynas šviežiais produktais.
Per kelias dienas po atakos klientai visoje Jungtinėje Karalystėje skundėsi dėl tuščių lentynų.
Kibernetinio saugumo įmonės „SentinelOne“ tyrėjas Tomas Hegelis teigė, kad mažmenininkai privalo aiškiau apibrėžti atsakomybę.
„Klausimas, į kurį mažmenininkai turi atsakyti, yra ne tik kas remontuoja įrangą, bet ir kas yra atsakingas už jos saugumą“, – sakė jis.
Jis teigė, kad interneto ryšys gali padaryti kasdien naudojamą technologiją patogesnę, tačiau saugumas turi neatsilikti.
„Kai užpuolikas gali valdyti šiuos valdymo elementus, tokios teisėtos funkcijos kaip atitirpinimas tampa priemonėmis, skirtomis sutrikdyti veiklą“, – sakė jis.
„Nustatymų pakeitimas gali sunaikinti fizinį atsargų kiekį, o ne tik sutrikdyti kompiuterinės sistemos veikimą.“
Už namų ribų sujungta technologija naudojama pramoninėms mašinoms ir transporto priemonėms nuotoliniu būdu valdyti.
Kibernetinio saugumo ekspertas Ken Munro atkreipė dėmesį į 2015 m. demonstravimą, kurio metu tyrėjai nuotoliniu būdu įsilaužė į „Jeep“ automobilį per jo su internetu sujungtą pramogų sistemą, o tai paskatino transporto priemonių saugumo patobulinimus.
„Laimei, automobilių pramonė tai suprato ir išsprendė problemą“, – sakė jis.
Mobilieji ryšiai taip pat plačiai naudojami elektrinėse ir vandens tinkluose esančiai įrangai stebėti, leidžiant inžinieriams nuotoliniu būdu valdyti sistemas.
Munro teigė, kad Jungtinės Karalystės komunalinių paslaugų įmonės paprastai gerai užtikrina šių ryšių saugumą, tačiau standartai visame pasaulyje skiriasi.
Didžiausią susirūpinimą jam kėlė mažesnės, menkai finansuojamos komunalinių paslaugų įmonės, kurios vis dar gali naudoti senesnę, pažeidžiamą įrangą.
Be tinkamų apsaugos priemonių „bet kuri gamykla ar įranga“, prijungta prie interneto – nuo automobilių gamintojų iki elektros ar transporto infrastruktūros – gali susidurti su panašiais pavojais, teigė „Zscaler“ kibernetinio saugumo ekspertas Olivier Daloy.