Jungtinė Karalystė taip pat nukentėjo nuo kibernetinės atakos, kuri paveikė Europos prekybos centrų šaldytuvus

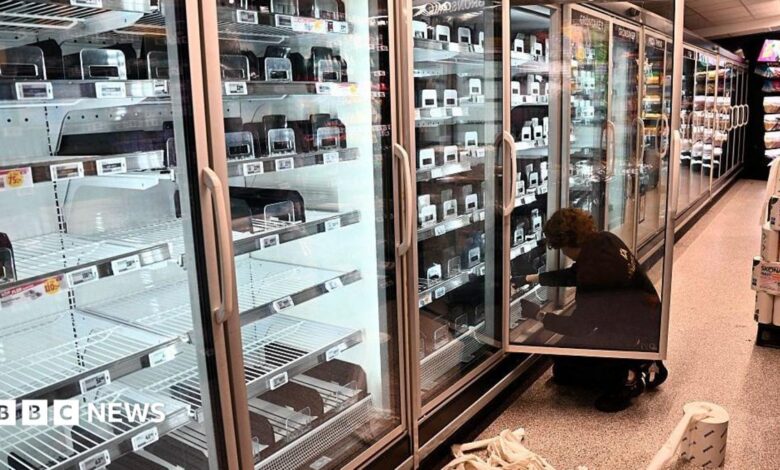
Po to, kai hakeriai užpuolė šaldymo sistemas visoje Europoje esančiuose prekybos centruose ir maisto tiekėjų įmonėse, Nacionalinis kibernetinio saugumo centras (NCSC) teigia, kad žino apie „keletą atvejų, kai Jungtinėje Karalystėje buvo pasinaudota pažeidžiamomis technologijomis“.
NCSC generalinis direktorius dr. Richardas Horne’as portalas Radio Four laidoje „Today“ sakė, kad centras „dirbo visą naktį“, siekdamas įspėti galimai nukentėjusias organizacijas Jungtinėje Karalystėje.
Jis teigė, kad centras įspėjo „keletą“ įstaigų ir kad jam žinoma apie „keletą pasekmių“.
Tai įvyko po to, kai pirmadienį prekybos centrai Airijoje, Švedijoje, Estijoje ir Belgijoje pranešė apie šaldytuvų temperatūros pakilimą.
Šie įvykiai įvyko po spalio pradžioje Prancūzijoje įvykusių atakų, nukreiptų prieš prekybos centrus ir maisto tiekėjus.
Per naktį įvykdytą kibernetinę ataką buvo užpultos šimtai parduotuvių, dėl ko sugedo švieži ir šaldyti maisto produktai, kurių vertė, kaip apskaičiuota, siekia milijonus eurų.
Šių išpuolių metu buvo pasinaudota kai kurių sistemų, skirtų nuotoliniam šaldymo įrenginių valdymui ir kontrolei, pažeidžiamumais, kuriuos kibernetinio saugumo tyrėjai buvo nustatę jau prieš kelis mėnesius.
Antradienį Horne portalas teigė, kad dar „per anksti spręsti“, kas stovi už šių įsilaužimų.
Tačiau jis pažymėjo, kad tai rodo, jog organizacijoms ir įmonėms būtina skubiai užtikrinti, kad technologijos, kuriomis grindžiamos įvairios kasdien naudojamos ir reikalingos programos, būtų saugios ir atnaujintos.
„Į tą technologinę bazę, kuria mes, kaip visuomenė, pasikliaujame, nebuvo investuota tiek, kiek reikėtų“, – sakė Horne, atkreipdamas dėmesį, kad daugelis įmonių naudojo sistemas ilgiau nei numatyta jų eksploatacijos trukmė, jų neatnaujino ir nelaikė saugiose, nuo interneto atjungtose aplinkose.
Tokie veiksmai gali sukurti pažeidžiamumų, kurie, kaip teigia daugelis kibernetinio saugumo ekspertų, tampa lengvu grobiu hakeriams ir gali būti lengvai išnaudoti.
Tačiau Jungtinės Karalystės kibernetinio saugumo vadovas teigė, kad šias spragas galima aptikti ir išnaudoti dar greičiau ir lengviau pasitelkiant „dirbtinį intelektą, kurį turi mūsų priešininkai“.
„Mums tikrai reikia, kad visos organizacijos įvertintų, kuo jos pasikliauja, ir investuotų į atnaujinimą“, – sakė jis.
„Mes įsikišame ten, kur galime. Tačiau galiausiai tai yra jūsų verslas. Tai jūsų labdaros organizacija. Tai jūsų gyvenimas. Jūs turite priimti sprendimą ir rinktis išmintingai.“
Po to, kai hakeriai užpuolė šaldymo sistemas supermarketuose ir maisto tiekėjų įmonėse visoje Europoje, Nacionalinis kibernetinio saugumo centras (NCSC) teigia, kad žino apie „keletą atvejų, kai Jungtinėje Karalystėje buvo pasinaudota pažeidžiamomis technologijomis“.
NCSC generalinis direktorius dr. Richardas Horne’as portalas Radio Four laidoje „Today“ sakė, kad centras „dirbo visą naktį“, siekdamas įspėti galimai paveiktas organizacijas Jungtinėje Karalystėje.
Jis teigė, kad centras įspėjo „keletą“ įstaigų ir kad jam žinoma apie „keletą pasekmių“.
Tai įvyko po to, kai pirmadienį prekybos centrai Airijoje, Švedijoje, Estijoje ir Belgijoje pranešė apie šaldytuvų temperatūros pakilimą.
Šie įvykiai įvyko po spalio pradžioje Prancūzijoje įvykusių atakų, nukreiptų prieš prekybos centrus ir maisto tiekėjus.
Per naktį įvykdytą kibernetinę ataką buvo užpultos šimtai parduotuvių, dėl ko sugedo švieži ir šaldyti maisto produktai, kurių vertė, kaip apskaičiuota, siekia milijonus eurų.
Šių išpuolių metu buvo pasinaudota kai kurių sistemų, skirtų nuotoliniam šaldymo įrenginių valdymui ir kontrolei, pažeidžiamumais, kuriuos kibernetinio saugumo tyrėjai buvo nustatę dar prieš kelis mėnesius.
Antradienį Horne portalas teigė, kad dar „per anksti spręsti“, kas stovi už šių įsilaužimų.
Tačiau jis pažymėjo, kad tai rodo, jog organizacijoms ir įmonėms būtina skubiai užtikrinti, kad technologija, kuria grindžiamas visas spektras mūsų kasdien naudojamų ir reikalingų programų, būtų saugi ir atnaujinta.
„Į tą technologinę bazę, kuria mes, kaip visuomenė, pasikliaujame, nebuvo investuota tiek, kiek reikėtų“, – sakė Horne, atkreipdamas dėmesį, kad daugelis įmonių naudojo sistemas ilgiau nei numatyta jų eksploatacijos trukmė, jų neatnaujino ir nelaikė saugiose, nuo interneto atjungtose aplinkose.
Tokie veiksmai gali sukurti pažeidžiamumų, kurie, kaip teigia daugelis kibernetinio saugumo ekspertų, tampa lengvu grobiu hakeriams ir gali būti lengvai išnaudoti.
Tačiau Jungtinės Karalystės kibernetinio saugumo vadovas teigė, kad šias spragas galima aptikti ir išnaudoti dar greičiau ir lengviau pasitelkiant „dirbtinį intelektą, kurį turi mūsų priešininkai“.
„Mums tikrai reikia, kad visos organizacijos įvertintų, kuo jos pasikliauja, ir investuotų į atnaujinimą“, – sakė jis.
„Mes įsikišame ten, kur galime. Tačiau galiausiai tai jūsų verslas. Tai jūsų labdaros organizacija. Tai jūsų gyvenimas. Jūs turite priimti sprendimą ir rinktis išmintingai.“