Per slaptą visoje šalyje vykdytą operaciją nuo įsilaužėlių apsaugoti dešimtys tūkstančių Jungtinės Karalystės šaldytuvų

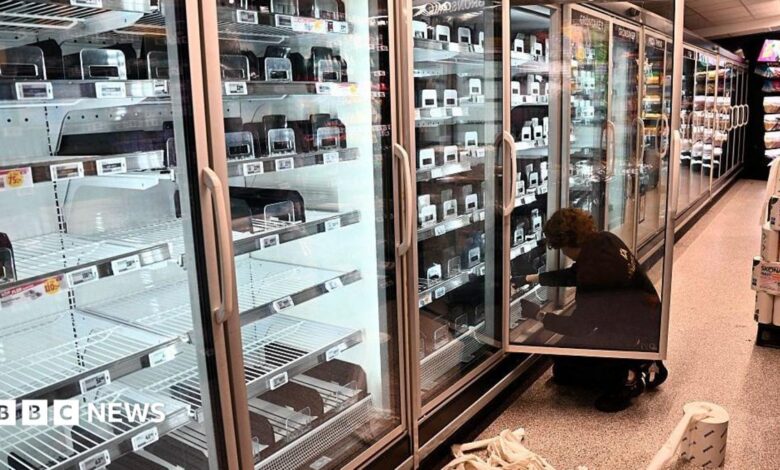
Kaip sužinojo portalas, buvo surengta slapta kibernetinio saugumo operacija, kurios metu nuo įsilaužėlių buvo apsaugoti dešimtys tūkstančių šaldytuvų ir šaldiklių didžiuosiuose Jungtinės Karalystės prekybos centruose, sandėliuose, restoranuose, degalinėse ir stadionuose.
Dėl neseniai Europoje kilusių kibernetinių atakų bangų šimtuose parduotuvių sugedo tonos maisto, o nuostoliai siekė milijonus svarų.
Prancūzija apkaltino Iraną dėl vienos iš atakų bangų, kurios paveikė jos prekybos centrus, tačiau Teheranas šį kaltinimą neigia.
Buvo manoma, kad Jungtinė Karalystė iš esmės išvengė tokių įsilaužimų, nes britų šaldymo pramonė naudoja kitokius įrenginius, tačiau iš tikrųjų buvo potencialus pažeidžiamumas, kurį šis sektorius skubėjo pašalinti.
Spalio pabaigoje saugumo tyrėjai aptiko didelę spragą, kuri, jei ją būtų aptikę hakeriai, galėjo padaryti dar didesnę žalą Jungtinei Karalystei.
Nuo tada tyrėjai, IT komandos ir Nacionalinis kibernetinio saugumo centras dirba visą parą, siekdami įspėti dešimtis įmonių.
portalas iki šiol nepranešė apie šią didelio masto slaptą operaciją, siekdama sumažinti tikimybę, kad įsilaužėliai padarytų žalą, jei aptiktų šią pažeidžiamą vietą.
Saugumo grėsmę aptiko šaldymo sistemų konsultantų įmonės „Omega Solutions“ darbuotojai – vėliau ją patvirtino ir išsamiau išnagrinėjo „Pen Test Partners“ ekspertai, kurie padėjo pakelti pavojaus signalą.
Vėliau į kampaniją, skirtą užkimšti saugumo spragas, įsitraukė Nacionalinis kibernetinio saugumo centras (NCSC), Aplinkos, maisto ir kaimo reikalų departamentas (Defra) bei Maisto standartų agentūra (FSA).
Jie surengė telekonferencijas su pramonės atstovais ir pavedė komandoms susisiekti su pavojuje esančiomis įmonėmis.
Tūkstančiai įrenginių, valdančių dešimtis tūkstančių šaldymo įrenginių, buvo atjungti nuo atviro interneto nuotoliniu būdu arba, kai kuriais atvejais, fiziškai – darbuotojams buvo nurodyta ištraukti interneto kabelius ir temperatūrą stebėti rankiniu būdu.
„portalas News“ sužinojo, kad dauguma didžiųjų prekybos centrų buvo priversti nukreipti IT komandas šių rizikų šalinimui; vienos didelės prekybos tinklo darbuotojas teigė, kad per savaitę jie kasdien atjungdavo šimtus įrenginių.
„Tai tikrai atrodė kaip lenktynės su laiku, nes tikėjomės, kad netrukus prasidės dar viena šių šaldytuvų įsilaužimų banga“, – sakė šis asmuo, kuris nenorėjo, kad jo vardas būtų viešai paviešintas.
„Verslo požiūriu tai galėjo turėti katastrofiškų pasekmių – verslo veiklos sutrikimų ir tiekimo grandinės problemų. Mūsų sandėliuose yra maisto už milijonus svarų, kuris galėjo sugedti, jei kokie nors įsilaužėliai būtų sužinoję apie šį atakos būdą“, – pridūrė jis.
Kaip sužinojo portalas, užkulisiuose buvo surengta kibernetinio saugumo operacija, kurios tikslas – apsaugoti dešimtis tūkstančių šaldytuvų ir šaldiklių didžiuosiuose Jungtinės Karalystės prekybos centruose, sandėliuose, restoranuose, degalinėse ir stadionuose nuo įsilaužėlių.
Dėl neseniai Europoje kilusių kibernetinių atakų bangų šimtuose parduotuvių sugedo tonos maisto produktų, o nuostoliai siekia milijonus svarų.
Prancūzija apkaltino Iraną dėl vienos iš atakų bangų, kurios paveikė jos prekybos centrus, tačiau Teheranas šį kaltinimą neigia.
Buvo manoma, kad Jungtinė Karalystė iš esmės išvengė tokių įsilaužimų, nes britų šaldymo pramonė naudoja kitokius įrenginius, tačiau iš tikrųjų buvo potencialus pažeidžiamumas, kurį šis sektorius skubėjo pašalinti.
Spalio pabaigoje saugumo tyrėjai aptiko didelį trūkumą, kuris, jei jį būtų aptikę hakeriai, galėjo padaryti dar didesnę žalą Jungtinei Karalystei.
Nuo tada tyrėjai, IT komandos ir Nacionalinis kibernetinio saugumo centras dirba visą parą, siekdami įspėti dešimtis įmonių.
portalas iki šiol nepranešė apie šią didelio masto slaptą operaciją, siekdama sumažinti tikimybę, kad įsilaužėliai padarytų žalą, jei aptiktų šią pažeidžiamą vietą.
Saugumo grėsmę aptiko šaldymo sistemų konsultantų įmonės „Omega Solutions“ darbuotojai – vėliau ją patvirtino ir išsamiau išnagrinėjo „Pen Test Partners“ ekspertai, kurie padėjo pakelti pavojaus signalą.
Vėliau į kampaniją, skirtą užkimšti saugumo spragas, įsitraukė Nacionalinis kibernetinio saugumo centras (NCSC), Aplinkos, maisto ir kaimo reikalų departamentas (Defra) bei Maisto standartų agentūra (FSA).
Jie surengė telekonferencijas su pramonės atstovais ir pavedė komandoms susisiekti su rizikos grupei priklausančiomis įmonėmis.
Tūkstančiai įrenginių, valdančių dešimtis tūkstančių šaldymo įrenginių, buvo atjungti nuo atviro interneto nuotoliniu būdu arba, kai kuriais atvejais, fiziškai – darbuotojams buvo nurodyta ištraukti interneto kabelius ir temperatūrą stebėti rankiniu būdu.
„portalas News“ sužinojo, kad dauguma didžiųjų prekybos centrų buvo priversti nukreipti IT komandas šių rizikų šalinimui; vienos didelės prekybos tinklo darbuotojas teigė, kad per savaitę jie kasdien atjungdavo šimtus įrenginių.
„Tai tikrai atrodė kaip lenktynės su laiku, nes tikėjomės, kad netrukus prasidės dar viena šių šaldytuvų įsilaužimų banga“, – sakė šis asmuo, kuris nenorėjo, kad jo vardas būtų viešai paviešintas.
„Verslo požiūriu tai galėjo turėti katastrofiškų pasekmių, nes būtų sutrikęs verslas ir kilusios tiekimo grandinės problemos. Mūsų sandėliuose yra maisto už milijonus svarų, kuris galėjo sugedti, jei kokie nors įsilaužėliai būtų sužinoję apie šį atakos būdą“, – pridūrė jis.
Susisiekite su mumis
Ką manote apie šią temą? Parašykite mums