Prancūzijos kraujo atsargoms pakenkė šaldytuvų įsilaužimai, o dėl kaltininkų sklando įvairios teorijos

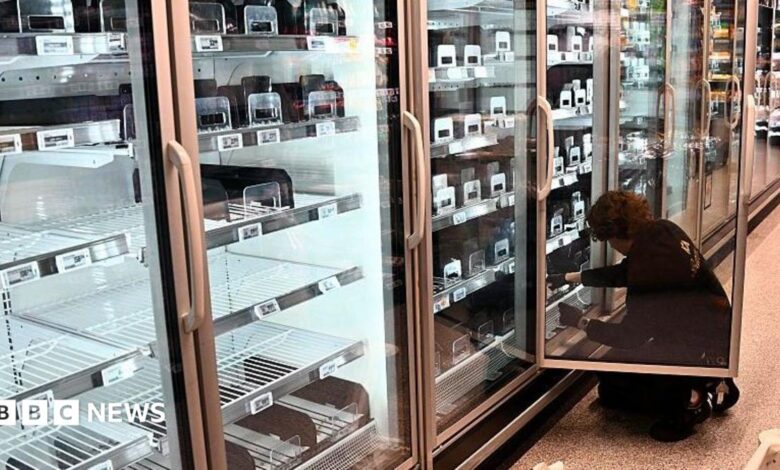
Prancūzijos valdžios institucijos teigia, kad medicinos įstaigose kraujo donorų kraujui laikyti naudojami šaldytuvai nukentėjo nuo neseniai įvykusių nežinomų įsilaužėlių kibernetinių atakų.
Prancūzijos kraujo tarnyba (EFS) pranešė, kad kraują saugančios šaldymo kameros nukentėjo nuo įsilaužėlių, dėl kurių temperatūra ėmė kilti, tačiau personalas įsikišo, kad apsaugotų kraujo atsargas.
„Nenustatyta jokio poveikio sveikatai, taip pat nepranešama apie kraujo produktų praradimą“, – teigė EFS.
Iki šiol buvo žinoma, kad įsilaužimai paveikė tik prekybos centrus.
Tuo tarpu internete sklido gandai apie Rusijos haktyvistų grupes, teigiančias, kad jos bendradarbiavo įsilauždamos į vieną iš sistemų, naudotų atakose, kurios paveikė Europos prekybos centrus.
„Noname057(16)“ ir „Z-Pentest Alliance“ paskelbė, kad jiems pavyko įsilaužti į „Danfoss“ sistemą, o tai sukėlė spėliones, kad būtent jie yra šaldiklių įsilaužimų kaltininkai.
Tačiau dabar analitikai abejoja, ar tai reiškia, kad būtent jie stovi už prekybos centrų kibernetinių atakų.
Nors rusų grupių galimybės neatmetamos, ekspertai teigia, kad kaltininkais taip pat galėtų būti Irano haktyvistai ar valstybių remiami hakeriai – ar netgi pokštus krėstantys paaugliai.
Kelių įmonių kibernetinio saugumo tyrėjai atidžiai nagrinėja įrodymus, surinktus iš vadinamųjų „medaus puodų“, siekdami rasti užuominų, kas stovi už šaldiklių įsilaužimų bangų.
Trys skirtingos kibernetinio saugumo įmonės įdiegė suklastotas šaldytuvų programinės įrangos spąstus, kad stebėtų, kaip hakeriai bando juos panaudoti atakoms.
Kibernetiniame saugume „medaus puodas“ – tai skaitmeninis masalas, pavyzdžiui, suklastotas kompiuterių tinklas ar failas, sąmoningai sukurtas taip, kad atrodytų kaip pažeidžiamas taikinys, siekiant pritraukti ir sugauti hakerus.
Stebėdami šias spąstus, saugumo ekspertai gali saugiai tirti užpuoliko metodus, nekeldami pavojaus tikroms sistemoms.
Remiantis duomenimis, surinktais po pirmosios kibernetinių atakų bangos, antroji banga, kuri smogė kelioms Europos šalims, buvo labai tikslinga.
„Tai, kad visi šie šaldytuvai-šaldikliai buvo užpulti vienu metu, rodo, kad tai buvo suplanuota ir koordinuota“, – sako Ryan Dewhurst iš Ispanijos kibernetinio saugumo įmonės „Previdian“.
Įsilaužimo taškas į paveiktų šaldytuvų-šaldiklių programinę įrangą nebuvo sudėtingas, nes jie buvo prastai apsaugoti, o žinomi atakos metodai jau seniai sklandė internete.
Tačiau tokie ekspertai kaip R. Dewhurst teigia, kad hakeris ar hakeriai turėjo surinkti informaciją apie prietaisų viešuosius IP adresus, kad sudarytų taikinių sąrašą, o tada skirti laiko suplanuoti, kokius metodus naudoti ir kada juos įgyvendinti.
„Atsižvelgiant į pranešimus apie laiką, kada prietaisų temperatūra buvo padidinta – atrodo, kad tai buvo padaryta naktį, siekiant padaryti kuo didesnę žalą – tai yra dar vienas įrodymas, kad ataka buvo suplanuota ir koordinuota“, – sakė jis.
Kita kibernetinio saugumo įmonė, kuri įdiegė panašią „medaus puodų“ technologiją, siekdama priversti hakerus atskleisti savo taktiką, yra Strathclyde mieste įsikūrusi „Lupovis“.
Ji turėjo „medaus puodų“, kurie, atrodė, buvo išdėstyti visame pasaulyje, ir pradėjo fiksuoti veiklą 10 dienų prieš antrąją kibernetinių atakų bangą.
Įdomu tai, kad komanda pastebėjo, jog hakeriai nuskaitydavo ir tikrindavo jų suklastotas šaldiklių svetaines tik Europoje.
„Nepastebėjome, kad mūsų „medaus puodai“ tokiose vietose kaip Afrika ar Pietų Amerika būtų buvę taikiniu“, – sakė „Lupovis“ įkūrėjas dr. Xavier Bellekens.
„Net Ukrainoje esantys „medaus puodai“ buvo palikti ramybėje.“
Trečioji įmonė – Prancūzijos kibernetinės gynybos bendrovė „Sekoia“ – taip pat pastebėjo nuskaitymo veiklą prieš antrąją kibernetinių atakų bangą, tačiau teigė, kad tai galėjo būti automatinis nuskaitymas be piktų ketinimų.
Ataskaitoje savo klientams ji nurodė, kad įrodymai leidžia manyti, jog atakos pobūdis atitinka Rusijos haktyvistų arba Rusijos vyriausybės, kuri kaltinama vykdanti vadinamąsias „hibridinio karo“ kibernetines atakas visoje Europoje, veiklą.
Tačiau „Sekoia“ tyrimai taip pat nurodo Irano režimo hakerius ar haktyvistus.
„Su Iranu susiję veikėjai jau anksčiau yra užfiksavę atakas prieš prie interneto prijungtas pramonines valdymo sistemas, o ankstesniuose incidentuose buvo panaudota ta pati įranga Izraelyje ir JAV – abiejose šalyse, kurios yra Irano priešininkės“, – teigiama ataskaitoje.
Pasak „Sekoia“, dar 2022 m. buvo įsilaužta į apie 40 Izraelio prekybos centrų, kuriuose veikė „Danfoss“ valdikliai.
Tuo tarpu rugpjūčio pabaigoje, kaip ir Prancūzijoje, bent šešiose JAV karinėse bazėse šaldikliai buvo priverstinai perjungti į atitirpinimo režimą. Valdiklių modeliai dar nėra patvirtinti, o tyrimai tebevyksta.
„Iki šiol neturime jokių techninių įrodymų, rodančių, kad į tai būtų įsitraukusios rusakalbių grupuotės“, – portalas teigė „Sekoia“ atstovas.
„Be to, kadangi „NoName057“ nėra žinoma kaip grupė, veiksmingai vykdanti operacijas, išskyrus DDoS atakas, ir turi melagingų prisiėmimų istoriją, mes liekame skeptiški dėl jų tariamo atsakomybės prisiėmimo.“
Paskirstytojo paslaugų atmetimo (DDoS) atakos veikia taip: svetainė ar internetinė paslauga užtvindoma interneto srautu, siekiant ją išjungti arba kitaip padaryti neprieinamą.
Kelių šalių valdžios institucijos aktyviai tiria šiuos įsilaužimus ir įspėja prekybos centrus apie galimas ateities atakas.
Tačiau oficialus kaltininkų nustatymas dar nebuvo atliktas.
Nė viena iš trijų kibernetinio saugumo įmonių, kurios rinko „medaus puodų“ duomenis, neatmeta galimybės, kad tai galėjo būti paauglys.
Tačiau, atsižvelgiant į reikalingą planavimo lygį, ekspertai vieningai sutaria, kad tai turėtų būti gerai koordinuota grupė – ir jei taip, jie tikisi, kad netrukus internete pasirodys pasigyrimai.
„Sekoia“ taip pat teigė, kad išlieka galimybė, jog visas tris atakų bangas galėjo įvykdyti skirtingos ir savarankiškos grupės arba jų imitatoriai.
Papildoma informacija pateikta Chriso Vallance’o
Prancūzijos valdžios institucijos teigia, kad medicinos įstaigose kraujo donorystei laikyti naudojami šaldytuvai nukentėjo nuo neseniai įvykusių nežinomų hakerų kibernetinių atakų.
Prancūzijos kraujo tarnyba (EFS) pranešė, kad kraują saugančios šaldymo kameros nukentėjo nuo hakerų atakų, dėl kurių temperatūra ėmė kilti, tačiau personalas įsikišo, kad apsaugotų kraujo atsargas.
„Nenustatyta jokio poveikio sveikatai, taip pat nepranešama apie kraujo produktų praradimą“, – teigė EFS.
Iki šiol buvo žinoma, kad įsilaužimai paveikė tik prekybos centrus.
Tuo tarpu internete sklido gandai apie Rusijos haktyvistų grupes, teigiančias, kad jos bendradarbiavo įsilauždamos į vieną iš sistemų, naudotų atakose, kurios paveikė Europos prekybos centrus.
„Noname057(16)“ ir „Z-Pentest Alliance“ paskelbė, kad jiems pavyko įsilaužti į „Danfoss“ sistemą, o tai sukėlė spėliones, kad būtent jie yra šaldiklių įsilaužimų kaltininkai.
Tačiau dabar analitikai abejoja, ar tai reiškia, kad būtent jie stovi už prekybos centrų kibernetinių atakų.
Nors rusų grupių galimybės neatmetamos, ekspertai teigia, kad kaltininkais taip pat galėtų būti Irano haktyvistai ar valstybių remiami hakeriai – ar netgi pokštus krėstantys paaugliai.
Kelių įmonių kibernetinio saugumo tyrėjai atidžiai nagrinėja įrodymus, surinktus iš vadinamųjų „medaus puodų“, siekdami rasti užuominų, kas stovi už šaldiklių įsilaužimų bangų.
Trys skirtingos kibernetinio saugumo įmonės įdiegė suklastotas šaldiklių programinės įrangos spąstus, kad stebėtų, kaip hakeriai bando juos panaudoti atakoms.
Kibernetinio saugumo srityje „medaus puodelis“ – tai skaitmeninis masalas, pavyzdžiui, suklastotas kompiuterių tinklas ar failas, sąmoningai sukurtas taip, kad atrodytų kaip pažeidžiamas taikinys, siekiant pritraukti ir sugauti hakerus.
Stebėdami šias spąstus, saugumo ekspertai gali saugiai tirti užpuoliko metodus, nekeldami pavojaus tikroms sistemoms.
Remiantis duomenimis, surinktais po pirmosios kibernetinių atakų bangos, antroji banga, kuri smogė kelioms Europos šalims, buvo labai tikslinga.
„Tai, kad visi šie šaldytuvai-šaldikliai buvo užpulti vienu metu, rodo, kad tai buvo suplanuota ir koordinuota“, – sako Ryan Dewhurst iš Ispanijos kibernetinio saugumo įmonės „Previdian“.
Įsilaužimo taškas į paveiktų šaldytuvų-šaldiklių programinę įrangą nebuvo sudėtingas, nes jie buvo prastai apsaugoti, o žinomi atakos metodai jau buvo plačiai paplitę internete.
Tačiau tokie ekspertai kaip R. Dewhurst teigia, kad hakeris ar hakeriai turėjo surinkti informaciją apie prietaisų viešuosius IP adresus, kad sudarytų taikinių sąrašą, o tada skirti laiko suplanuoti, kokius metodus naudoti ir kada juos įgyvendinti.
„Atsižvelgiant į pranešimus apie laiką, kada prietaisų temperatūra buvo padidinta – atrodo, kad tai buvo padaryta naktį, siekiant padaryti kuo didesnę žalą – tai yra dar vienas įrodymas, kad ataka buvo suplanuota ir koordinuota“, – sakė jis.
Kita kibernetinio saugumo įmonė, kuri įdiegė panašią „medaus puodų“ technologiją, siekdama priversti hakerus atskleisti savo taktiką, yra Strathclyde mieste įsikūrusi „Lupovis“.
Ji turėjo „medaus puodų“, kurie, atrodė, buvo išdėstyti visame pasaulyje, ir pradėjo fiksuoti veiklą 10 dienų prieš antrąją kibernetinių atakų bangą.
Įdomu tai, kad komanda pastebėjo, jog hakeriai nuskaitydavo ir tikrindavo jų suklastotas šaldiklių svetaines tik Europoje.
„Nepastebėjome, kad mūsų „medaus puodai“ tokiose vietose kaip Afrika ar Pietų Amerika būtų buvę taikiniu“, – sakė „Lupovis“ įkūrėjas dr. Xavier Bellekens.
„Netgi „medaus puodai“ Ukrainoje buvo palikti ramybėje.“
Trečioji įmonė – Prancūzijos kibernetinės gynybos bendrovė „Sekoia“ – taip pat pastebėjo nuskaitymo veiklą prieš antrąją kibernetinių atakų bangą, tačiau teigė, kad tai galėjo būti automatinis nuskaitymas be piktų ketinimų.
Ataskaitoje savo klientams ji nurodė, kad įrodymai rodo, jog atakos pobūdis atitinka Rusijos haktyvistų arba Rusijos vyriausybės veiklą, kuri yra kaltinama vykdanti vadinamąsias „hibridinio karo“ kibernetines atakas visoje Europoje.
Tačiau „Sekoia“ tyrimai taip pat nurodo Irano režimo hakerius ar haktyvistus.
„Su Iranu susiję veikėjai jau anksčiau yra užsibrėžę tikslą – prie interneto prijungtas pramonines valdymo sistemas, o ankstesniuose incidentuose buvo panaudota ta pati įranga Izraelyje ir JAV – abiejose šalyse, kurios yra Irano priešininkės“, – teigiama ataskaitoje.
Pasak „Sekoia“, dar 2022 m. buvo įsilaužta į apie 40 Izraelio prekybos centrų, kuriuose veikė „Danfoss“ valdikliai.
Tuo tarpu rugpjūčio pabaigoje, kaip ir Prancūzijoje, bent šešiose JAV karinėse bazėse šaldikliai buvo priverstinai perjungti į atitirpinimo režimą. Valdiklių modeliai dar nėra patvirtinti, o tyrimai tebevyksta.
„Iki šiol neturime jokių techninių įrodymų, rodančių, kad į tai būtų įsitraukusios rusakalbių grupuotės“, – portalas teigė „Sekoia“ atstovas.
„Be to, kadangi „NoName057“ nėra žinoma kaip veiksmingai vykdanti operacijas, išskyrus DDoS atakas, ir turi melagingų prisiėmimų istoriją, mes liekame skeptiški dėl jų tariamo atsakomybės prisiėmimo.“
Paskirstytojo paslaugų atmetimo (DDoS) atakos veikia taip: svetainė ar internetinė paslauga užtvindoma interneto srautu, siekiant ją išjungti arba kitaip padaryti neprieinamą.
Kelių šalių valdžios institucijos aktyviai tiria šiuos įsilaužimus ir įspėja prekybos centrus apie galimas ateities atakas.
Tačiau oficialiai kaltininkai dar nebuvo nustatyti.
Nė viena iš trijų kibernetinio saugumo įmonių, kurios rinko „medaus puodų“ duomenis, neatmeta galimybės, kad tai galėjo būti paauglys.
Tačiau, atsižvelgiant į reikalingą planavimo lygį, ekspertai vieningai sutaria, kad tai turėtų būti gerai koordinuota grupė – ir jei taip, jie tikisi, kad netrukus pasirodys pasigyrimai internete.
„Sekoia“ taip pat teigė, kad išlieka galimybė, jog visus tris išpuolius galėjo įvykdyti skirtingos ir savarankiškos grupės arba juos imituojantys asmenys.
Papildoma informacija pateikta Chriso Vallance’o